網站技術教學專區
網域、主機、網站設計與 SEO 架構解析
什麼是 SSL 憑證?網站沒有 https 會遇到的 4 個實際問題
客戶傳來一張手機截圖,網址列的網域前面多了「不安全」三個字,第一句話是:「我的網站是不是被駭了?」網站其實好好的,什麼事都沒有,只是這個網域還沒有裝 SSL 憑證。
這幾年瀏覽器對沒有加密的網站越來越不客氣。Google Chrome 從 154 版(2026 年 10 月)起,預設會先嘗試用 HTTPS 連線,遇到不支援的網站會先跳出警告,由訪客自己決定要不要繼續前往。換句話說,沒有憑證的網站,接下來連「讓人順利打開」都要多一道關卡。
這篇把 SSL 憑證講清楚:它到底在證明什麼、沒裝會遇到哪四個實際問題、免費憑證夠不夠用,以及一件比「該買哪一張」更重要的事——憑證的效期正在快速縮短,過去那種一年手動換一次的做法已經不適用了。
SSL 憑證是什麼?它證明的是「你連到的是誰」
SSL 憑證是一份由憑證頒發機構(CA,Certificate Authority)簽發的電子文件,安裝在網站所在的伺服器上。訪客的瀏覽器連進來時會先讀這份文件,確認兩件事:這個網域是不是真的由這台伺服器負責,以及接下來的資料要用哪一把金鑰加密。兩件事都通過,網址才會變成 https://,並在網址列顯示鎖頭或類似的安全提示。
加密和身分驗證,是兩件不同的事
大部分人只知道「憑證會加密」,但憑證實際上同時處理兩件事,而且常常被混為一談。
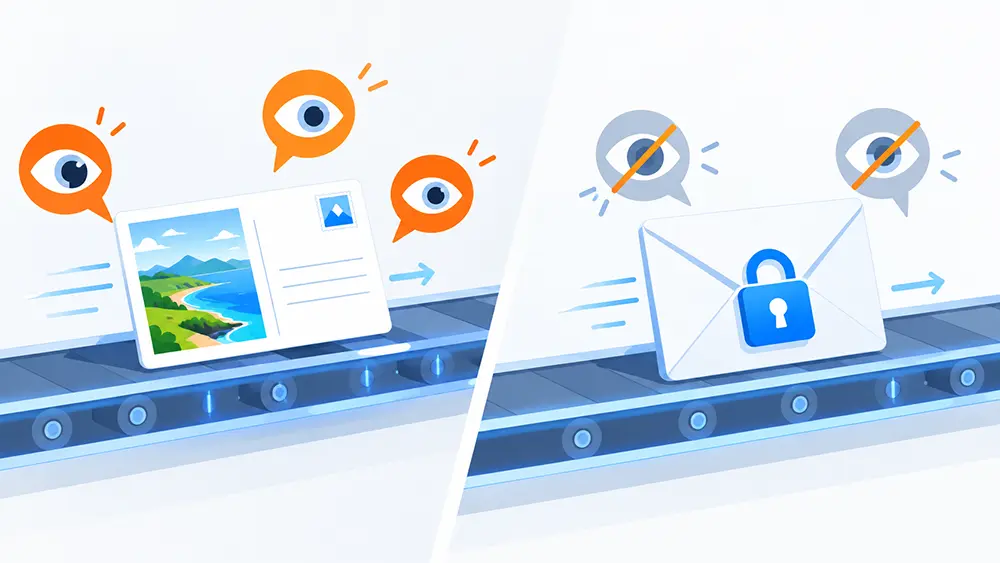
加密解決的是「資料在路上會不會被看見」。沒有加密的連線,資料就像寄明信片,沿途每個經手的節點都讀得到內容;有加密的連線比較像把信裝進上鎖的信封,中間的人只知道信要送去哪裡,讀不到裡面寫什麼。
身分驗證解決的是「我連到的是不是本人」。憑證上記載了它是簽發給哪一個網域的,瀏覽器會拿網址去對照,不符就擋下來。這可以防止有人在中間假冒你的網站。
但要特別提醒一件事:有鎖頭不等於這個網站可信任。釣魚網站一樣申請得到免費憑證,它證明的只是「你連到的確實是這個網域」,不保證這個網域背後的人是好人。這是很多人對鎖頭最大的誤解。
SSL 和 TLS 差在哪
嚴格說,現在瀏覽器實際使用的協定叫 TLS,SSL 是它的前身,早就因為安全性問題全面停用了。只是「SSL 憑證」這個叫法已經沿用二十幾年,各家主機商、憑證商的介面也都還這樣寫,所以本文也沿用。看到有人寫 TLS 憑證、SSL/TLS 憑證,指的都是同一件事。
沒有 https 會遇到的 4 個實際問題
問題一:瀏覽器直接對訪客說「不安全」
這是最立即的傷害,而且傷在信任感。一個公司官網,網址列寫著「不安全」,訪客不會去研究那是什麼意思,只會覺得這家公司的網站有問題。如果頁面上還有表單,瀏覽器甚至會在使用者點進欄位時再跳一次提醒。
而且這個門檻還在升高。過去只是網址列上的一行小字,現在已經變成連線前的警告頁。網站沒有憑證,等於每一位第一次來的訪客都要先替你按掉一個警告。
問題二:表單裡填的東西,在路上是公開的
只要網站上有聯絡表單、報名表、會員登入、後台登入,沒有加密就代表這些內容在傳輸過程中是明文。訪客如果是在咖啡廳、機場、飯店的公共 Wi-Fi 上填寫,同一個網路裡的人有機會直接看到。
後台登入尤其危險。管理員帳號密碼一旦在不安全的網路上以明文送出,等於把鑰匙交出去,後面的事情可以參考網站被駭怎麼辦那篇裡的處理流程——但那已經是事後補救了。
問題三:SEO 上的兩個損失
第一個損失比較小:Google 早就公開說明 HTTPS 是排名訊號之一,不過權重很輕,單靠裝憑證不會讓排名跳上去。真正該在意的是它屬於SEO是什麼裡講的技術面基本盤——做了不會加分很多,沒做卻會一直扣分。
第二個損失比較容易被忽略:http:// 和 https:// 在搜尋引擎眼中是兩組不同的網址。如果裝了憑證卻沒有把舊網址轉過去,同一篇文章就會有兩個版本同時存在,權重被分散,收錄也可能變得不穩定。裝憑證之後一定要一併處理轉址,做法在301 轉址完整指南裡有完整說明。
另外順帶一提,HTTP/2、HTTP/3 這些較新的傳輸協定,瀏覽器實際上只在加密連線下啟用。沒有憑證等於一直停留在舊協定上,這也是網站速度慢怎麼辦裡常被漏掉的一項。
問題四:有些功能會直接不給你用
這一點最現實:不是「效果比較差」,而是根本不能運作。瀏覽器基於安全考量,把一整批功能限定在加密連線下才開放,常見的包括金流串接與刷卡頁、第三方登入(Google、Facebook、LINE)、取得地理位置、呼叫相機與麥克風、推播通知,以及各種需要回呼網址的 API 串接。
所以如果網站之後有可能接金流或串接外部服務,憑證不是「有空再裝」,而是前置條件。這一項也已經列在網站上線前必做的 20 項檢查清單裡。
DV、OV、EV 差在哪?免費憑證夠不夠用
憑證依「驗證到什麼程度」分成三種等級。要先說清楚的是:三種的加密強度完全一樣,差別只在 CA 在簽發前查證了多少東西。
| 等級 | 驗證什麼 | 簽發時間 | 適合誰 |
|---|---|---|---|
| DV(網域驗證) | 只確認申請者對這個網域有控制權 | 幾分鐘到幾小時 | 形象官網、部落格、一般企業網站 |
| OV(企業驗證) | 另外查核公司是否真實存在、登記資料是否相符 | 數天 | 電商、會員系統、有金流的網站 |
| EV(擴充驗證) | 最嚴格的公司實體查核 | 一到兩週 | 金融、大型交易平台 |
幾年前 EV 憑證會讓網址列顯示綠色公司名稱,那是它最大的賣點,但各家瀏覽器後來陸續取消了這個顯示。現在三種等級在訪客眼中看到的畫面幾乎沒有差別,都只是一個鎖頭,要點開憑證細節才看得出來。這件事直接影響了 EV 的性價比,選購前要知道。
免費憑證夠用嗎
對絕大多數的形象網站、部落格、企業官網來說,免費的 DV 憑證完全夠用。它的加密強度和付費憑證一樣,瀏覽器也一視同仁。多數主機商都有整合自動簽發的免費憑證機制,在主機控制台裡開啟就好,申請與開啟的位置可以參考cPanel 新手教學裡 SSL/TLS 那一節。
什麼時候才值得花錢?主要是三種情況:需要顯示公司身分已被查核(OV 以上)、需要一張憑證涵蓋多個子網域、或是希望出事時有人可以打電話問。挑主機時可以順便確認對方是否內建免費憑證與自動續約,這一項我們也放進了台灣虛擬主機怎麼選的評估項目裡。
比「買哪一張」更重要的事:憑證效期正在縮短
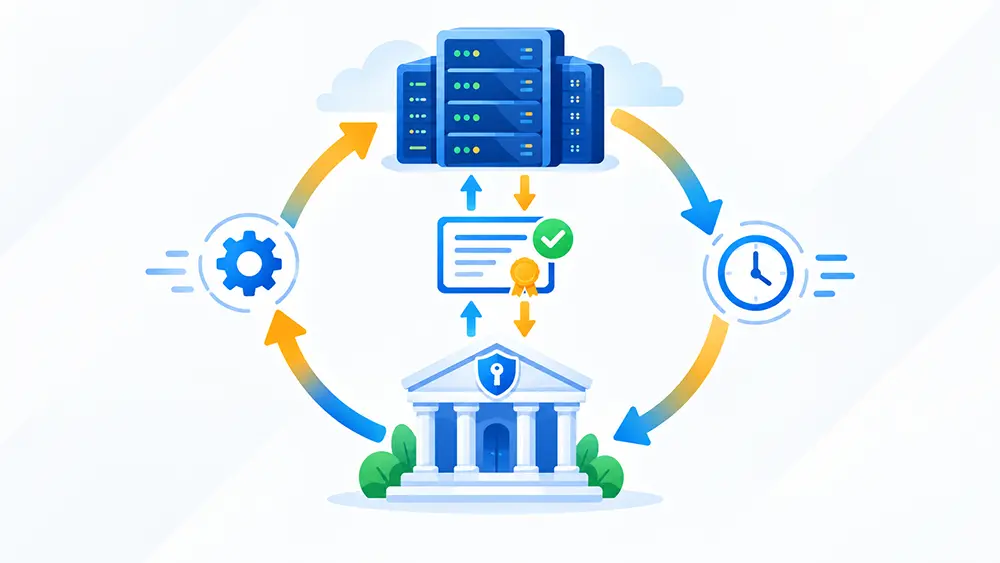
這是目前網站管理者最該注意、但知道的人還很少的一件事。制定憑證規範的 CA/Browser Forum 已經通過決議,公開信任的 SSL/TLS 憑證最長效期分階段縮短:
| 生效時間 | 最長效期 | 等於多久要換一次 |
|---|---|---|
| 過去 | 398 天 | 一年一次 |
| 2026 年 3 月 15 日起 | 200 天 | 約半年一次 |
| 2027 年 3 月 15 日起 | 100 天 | 約三個月一次 |
| 2029 年 3 月 15 日起 | 47 天 | 約一個月一次 |
判斷標準是憑證的簽發日期,不是規則生效日。新制上路前簽發的憑證,可以用到它原本標示的到期時間,不會被強制縮短。
這件事的重點不在天數本身,而在「每年提醒自己換一次」這種人工做法已經走到盡頭。一年一次還記得住,一年兩次開始會漏,一個月一次則完全不可能靠記憶力處理。我們從 2026 年 3 月新制上路後就陸續接到這類狀況:網站掛出憑證過期的警告頁好幾個小時,才有人發現。
結論很簡單:把自動續約設好,然後確認它真的有在跑。主機端整合的自動簽發機制(如 cPanel 的 AutoSSL)或 ACME 協定,都能在到期前自動換發。設好之後,隔一兩個月回頭看一次憑證的到期日有沒有往後推,確認機制沒有默默失效——這一步比選哪一家 CA 重要得多。
裝好憑證,網址列不一定就會出現鎖頭
這是裝完憑證後最常見的求救:「憑證明明裝好了,為什麼還是顯示不安全?」十次有八次是混合內容(Mixed Content)。
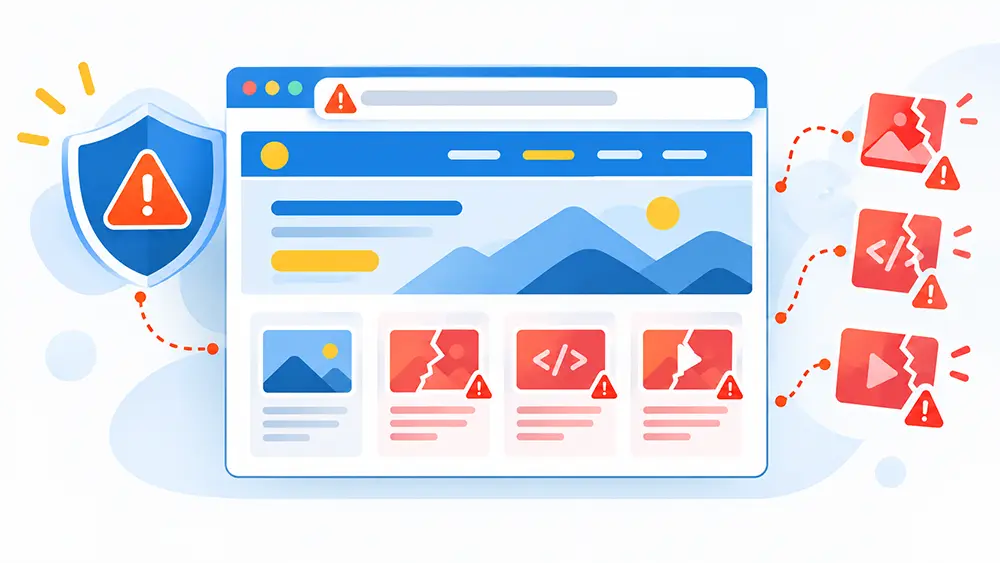
混合內容指的是:頁面本身是用 https 載入的,但頁面裡面的某些資源——圖片、CSS、JavaScript、字型、嵌入的影片——網址還停在 http。瀏覽器認為這個頁面沒有完整受保護,於是不給完整的安全提示,嚴重一點會直接擋掉那些資源,造成破圖或版面跑掉。
最常見的三個來源
一、舊文章裡寫死的網址
早期用編輯器貼上的圖片,網址是連同當時的 http:// 一起存進資料庫的。換上憑證之後,文章內容不會自己跟著改。
二、搬家或換網域之後殘留的舊網址
資料庫裡留著上一個網域或上一台主機的完整網址,這也是主機搬家後常見的 6 個問題裡破圖那一題的成因之一。
三、外掛或佈景主題載入的外部資源
某些較舊的外掛會用寫死的 http 網址去載入字型或函式庫,這種要從原始碼裡才找得到。
怎麼檢查、怎麼修
檢查最快的方式:用電腦開啟網站,按 F12 打開開發人員工具,切到 Console 分頁重新整理一次,混合內容會以警告訊息列出來,並標明是哪一個資源的網址有問題。
修的方向有三個層次。資料庫裡的舊網址用批次取代工具一次處理掉,做法和寫好的網站怎麼上線那篇搬移網址的步驟相同;外掛寫死的網址通常要換外掛或聯絡開發者;最後在伺服器的轉址設定檔或網站設定裡,把所有 http 的請求統一導向 https,避免再有新的漏網之魚。
注意順序:先批次取代,再開全站強制轉址。反過來做的話,畫面上看起來都正常了,但資料庫裡的舊網址其實還在,之後搬家或換網域時會再冒出來一次。
憑證出問題時,前台會顯示什麼
憑證的錯誤訊息長得都很像,但成因完全不同。認得出來就能少繞很多路。
憑證已過期
錯誤代碼多半是 NET::ERR_CERT_DATE_INVALID。九成是自動續約沒有成功,或憑證根本是手動申請、從來沒設過續約。先確認自動續約機制是否還在運作。
憑證與網域不符
錯誤代碼是 NET::ERR_CERT_COMMON_NAME_INVALID。最典型的情況是憑證只簽給了 example.com,但訪客連的是 www.example.com,或是換了新網域卻沿用舊憑證。重簽時把兩個名稱都加進去即可。
電腦上正常,手機上出錯
通常是中繼憑證沒有安裝完整。桌機瀏覽器可能剛好快取了中繼憑證所以看不出問題,手機或其他裝置則會直接報錯。重新安裝一次完整的憑證鏈即可。
只有某一台電腦出錯
先看那台電腦的系統日期。日期設錯會讓瀏覽器認為所有憑證都還沒生效或已經過期,這種情況和網站無關。
剛申請就一直簽不出來
檢查網域有沒有真的指到這台主機。憑證簽發要先驗證網域控制權,驗證會透過網域的設定去查,指向還沒生效就會一直失敗。這一層的原理在什麼是 DNS?網域與主機綁定的原理與新手常見設定錯誤裡有完整說明,剛改過名稱伺服器的人特別容易卡在這裡。
結語:憑證是基本盤,重點在別讓它過期
SSL 憑證已經不是「要不要裝」的選擇題。瀏覽器的警告越來越明顯、越來越多功能把它當作前置條件,而憑證效期又在一路縮短——這三件事加起來,代表網站管理者的重點要從「買哪一張」轉移到「續約有沒有在跑」。
如果你正在架新站,憑證和網域、主機一樣屬於第一階段就要處理的項目,完整流程可以參考WordPress 架站完整教學。如果是既有網站要補裝,順序是:裝憑證 → 處理混合內容 → 設定全站轉址 → 確認自動續約。
5NET 的虛擬主機方案內建免費憑證與自動續約,開啟之後就不必再記到期日。憑證裝了卻一直顯示不安全、或是換了網域之後憑證出錯,都歡迎直接與我們聯絡,這類問題通常在主機端看一眼就知道卡在哪一段。