網站技術教學專區
網域、主機、網站設計與 SEO 架構解析
中了勒索病毒怎麼辦?檔案被加密後先做的 5 件事與還原判斷
公司電腦打開,檔案全部變成看不懂的副檔名,桌面多了一份說明檔,要你用加密貨幣付錢換解鎖。遇到這種狀況,大家最先問的都是同兩句:還救得回來嗎?要不要付錢?
先講答案:救不救得回來,幾乎完全取決於你有沒有一份勒索病毒碰不到的備份;錢不要付。這也是數位發展部資安署 2026 年 7 月說明勒索軟體應變時的原則。
這篇講的是出事當下怎麼處理、怎麼判斷還有沒有救,以及從主機端看,勒索病毒常會怎麼連帶影響公司網站和信箱。平常備份要怎麼做,在〈網站備份怎麼做〉有完整的步驟,這篇不重複。
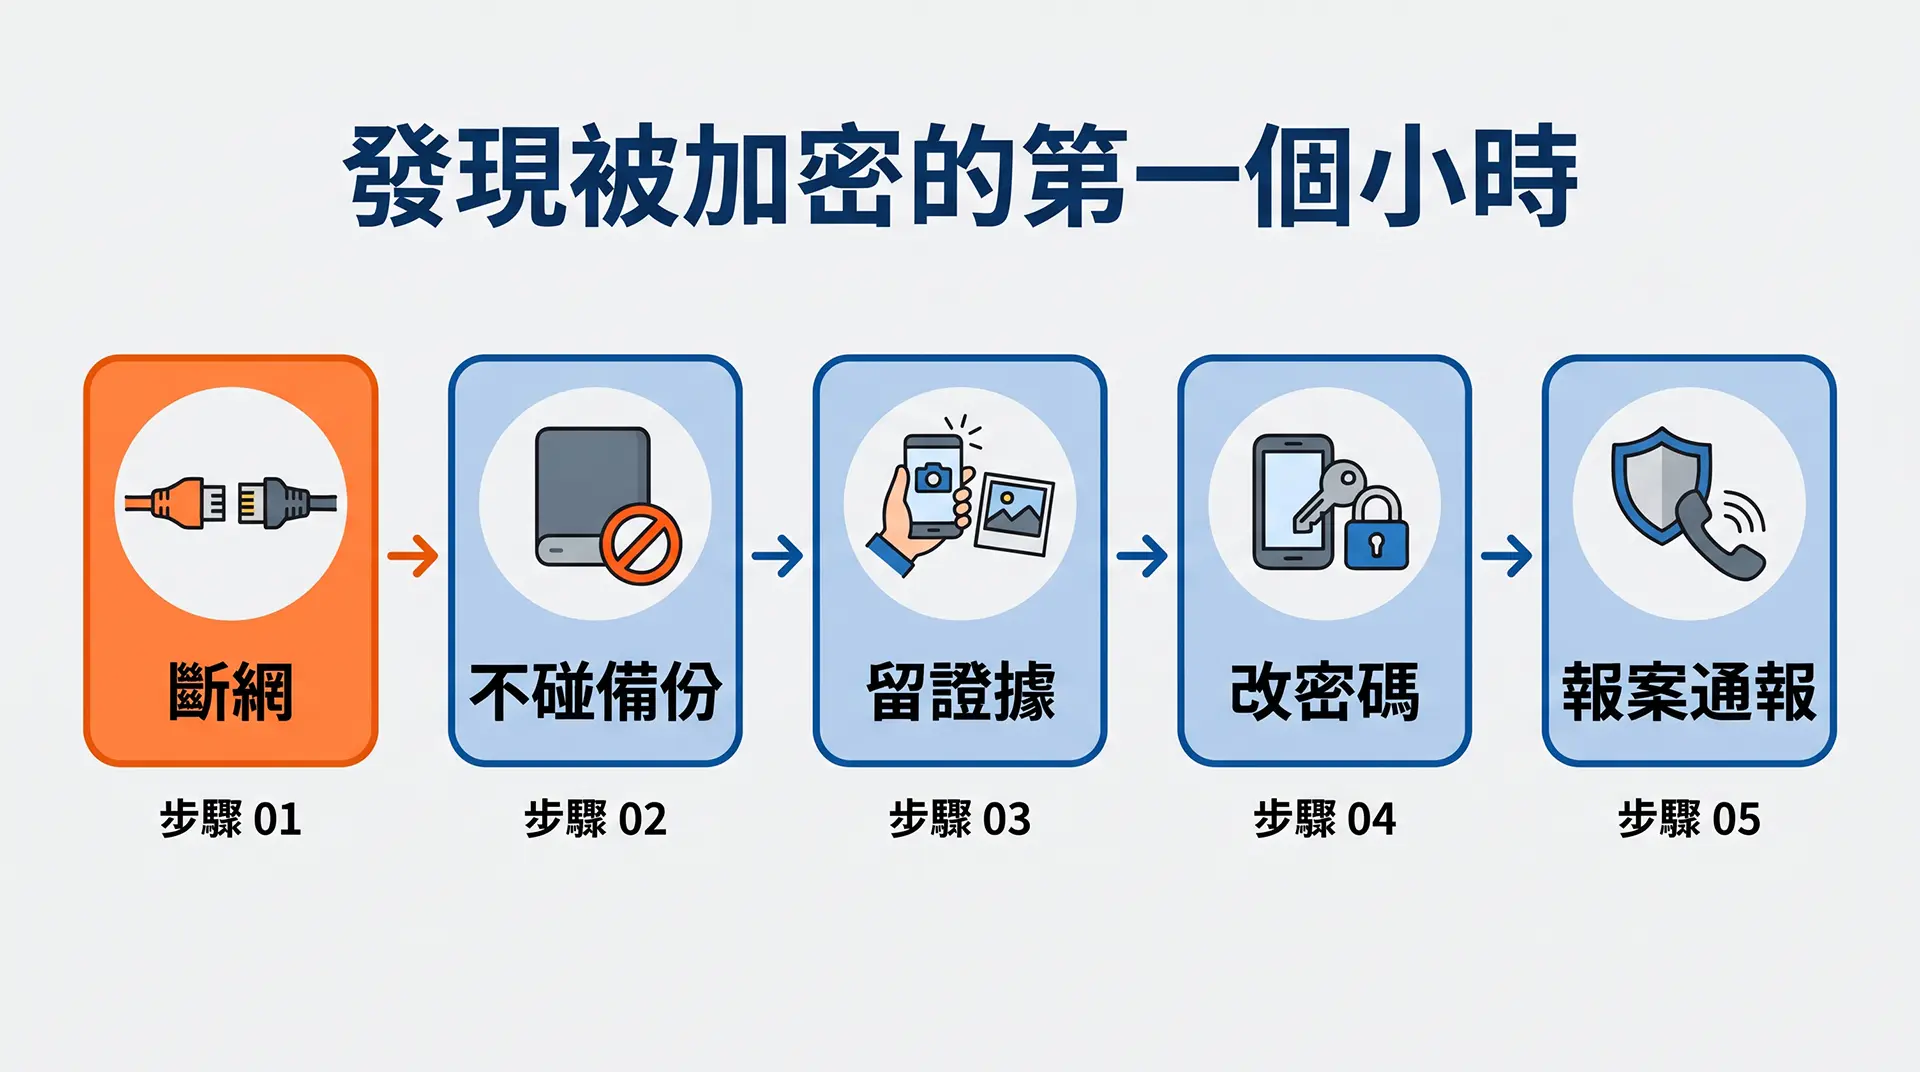
勒索病毒會加密什麼?電腦、NAS、網站情況不一樣
中小企業最常被加密的是辦公室電腦和共用的 NAS,放在虛擬主機上的網站反而比較少被「整台加密」。但網站常常是下一個被牽連的地方,只是形式不同。
| 位置 | 常見的狀況 | 通常怎麼進來的 |
|---|---|---|
| 辦公室電腦、共用資料夾 | 檔案被加密,連到同一個網路的共用資料夾一起被加密 | 釣魚信的附件或連結、來路不明的軟體 |
| NAS、公司自己的伺服器 | 整台被加密,連同放在上面的備份 | 管理頁面直接開在網路上、舊韌體的漏洞、簡單的密碼 |
| 自己管理的 VPS | 系統或資料被加密,或被植入後門 | 沒修補的漏洞、遠端登入密碼被猜中 |
| 虛擬主機上的網站 | 較少整台加密;常見的是網站檔案被改、資料庫被偷,再拿資料來勒索 | 舊外掛、被偷走的後台密碼 |
最後一列要特別注意。現在的勒索手法大多是「雙重勒索」:先把資料偷走,再加密,就算你有備份可以還原,對方還是會威脅把資料公開。所以勒索病毒不只是「檔案打不開」的問題,也可能是個資外洩的問題。
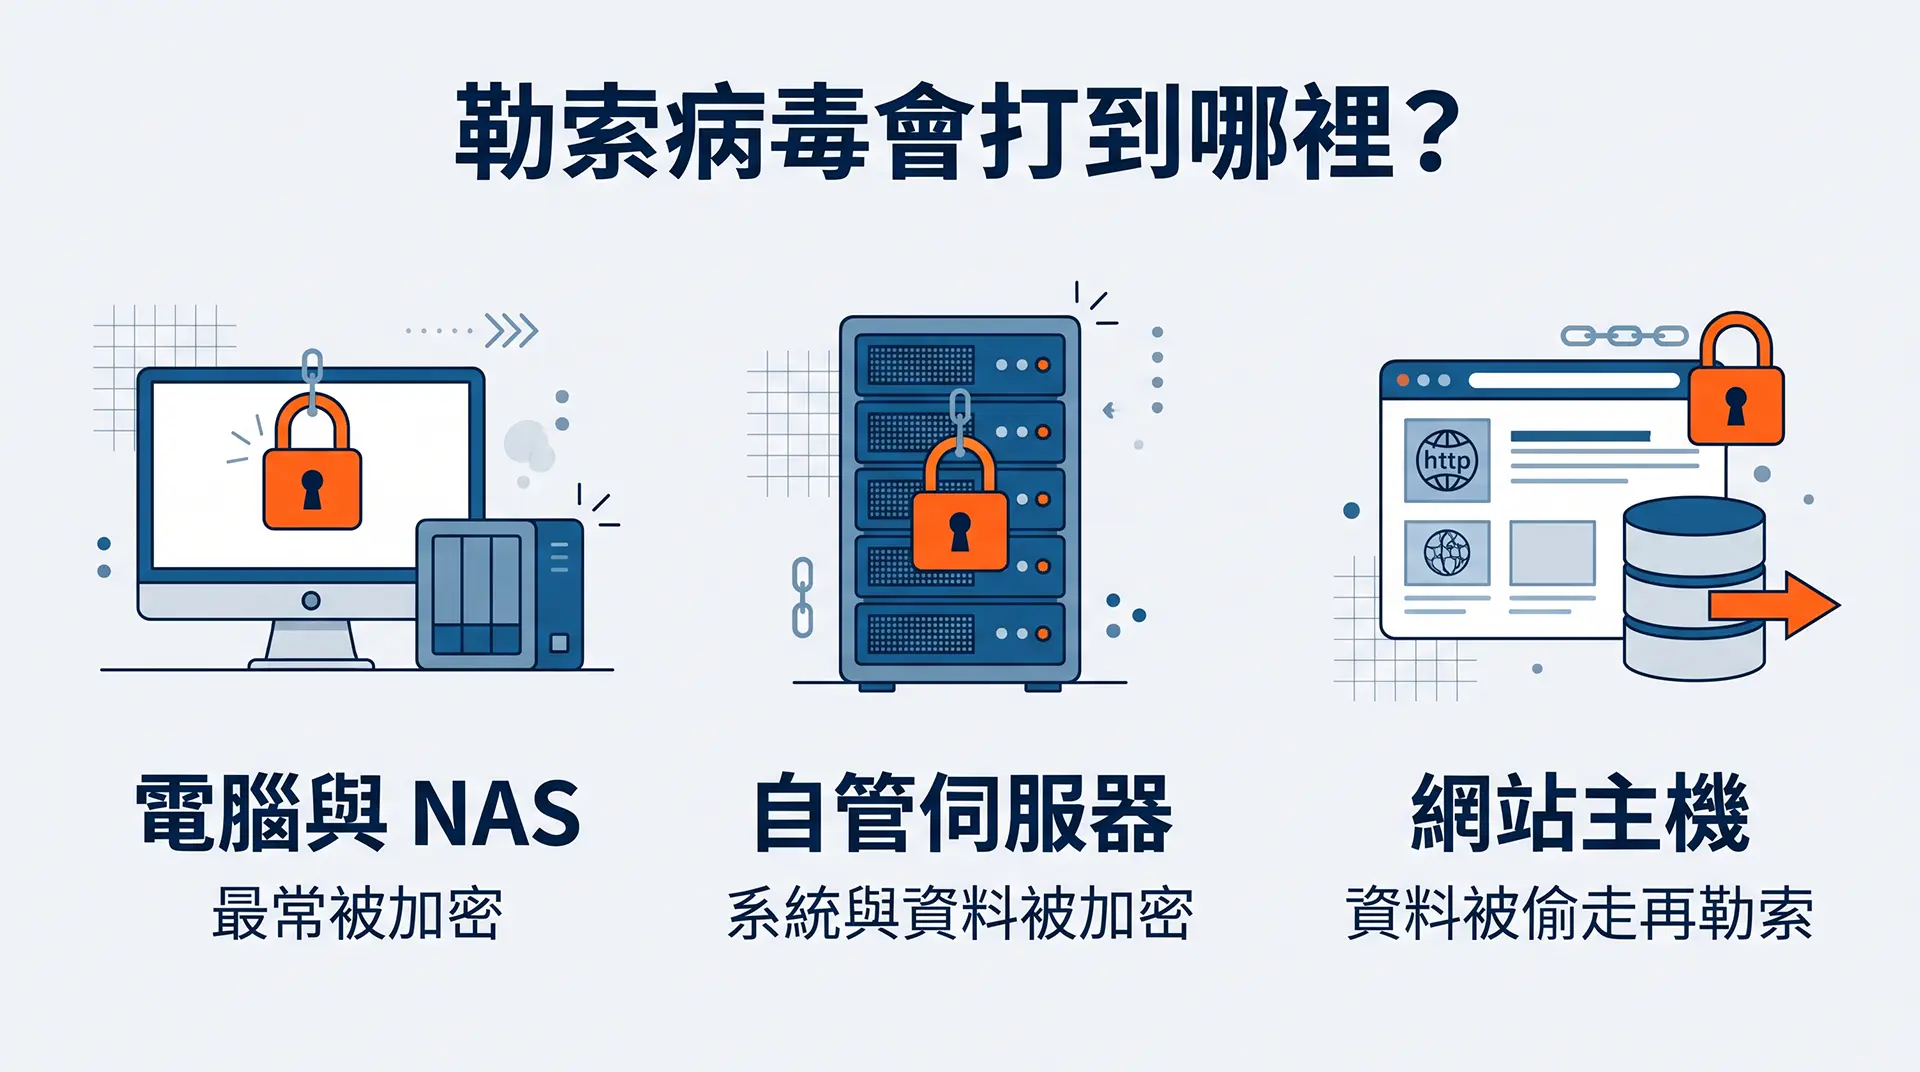
發現被加密的第一個小時,先做這 5 件事
順序很重要:先隔離,再保留證據,最後才處理還原。很多損失是發生在慌張的那半小時裡,例如把備份硬碟插上中毒的電腦想救資料,結果備份也一起被加密。
1. 立刻斷網,網路線和 Wi-Fi 都要
把中毒的電腦拔掉網路線、關掉 Wi-Fi,阻止它繼續加密共用資料夾和其他電腦。辦公室有好幾台電腦,就先確認其他電腦的狀況。這時候先不要急著重開機或重灌,重灌會把查出入侵原因需要的痕跡一起清掉。
2. 不要碰備份
不要把外接硬碟、隨身碟插上任何一台可能中毒的電腦,也不要從那台電腦登入 NAS 或雲端硬碟去「看看備份還在不在」。要確認備份,用一台確定乾淨的電腦。
3. 保留證據
勒索訊息的畫面用手機拍下來,記下檔案被改成什麼副檔名、最早發現的時間、那台電腦最近收過哪些可疑的信。這些在報案、找專家處理,以及判斷是哪一種勒索病毒時都用得到。
4. 用乾淨的裝置改密碼
用手機或另一台沒中毒的電腦,把重要帳號的密碼改掉,並開啟兩步驟驗證:公司信箱、網站後台、主機控制台、網域管理、網路銀行。勒索病毒很常順便偷走存在瀏覽器裡的密碼,這一步是在防止事情擴大到網站和信箱。
5. 報案、通報、找專業協助
向警方報案,並透過 TWCERT/CC(台灣電腦網路危機處理暨協調中心)的官網通報。同時請資安廠商協助找出入侵途徑、確認資料有沒有被偷走。如果確定有客戶資料外洩,還有通知與通報的義務。
還救得回來嗎?看你是哪一種情況
能不能救,看的不是中了哪一種病毒,而是備份放在哪裡。大致分成三種情況。
情況一:有一份沒被加密的備份
救得回來。做法是先把中毒的系統重新安裝乾淨,再從那份備份還原,還原前確認備份的時間點早於中毒時間。不要在中毒的系統上直接還原,病毒還在的話,還原回去的檔案會再被加密一次。
情況二:備份跟著一起被加密了
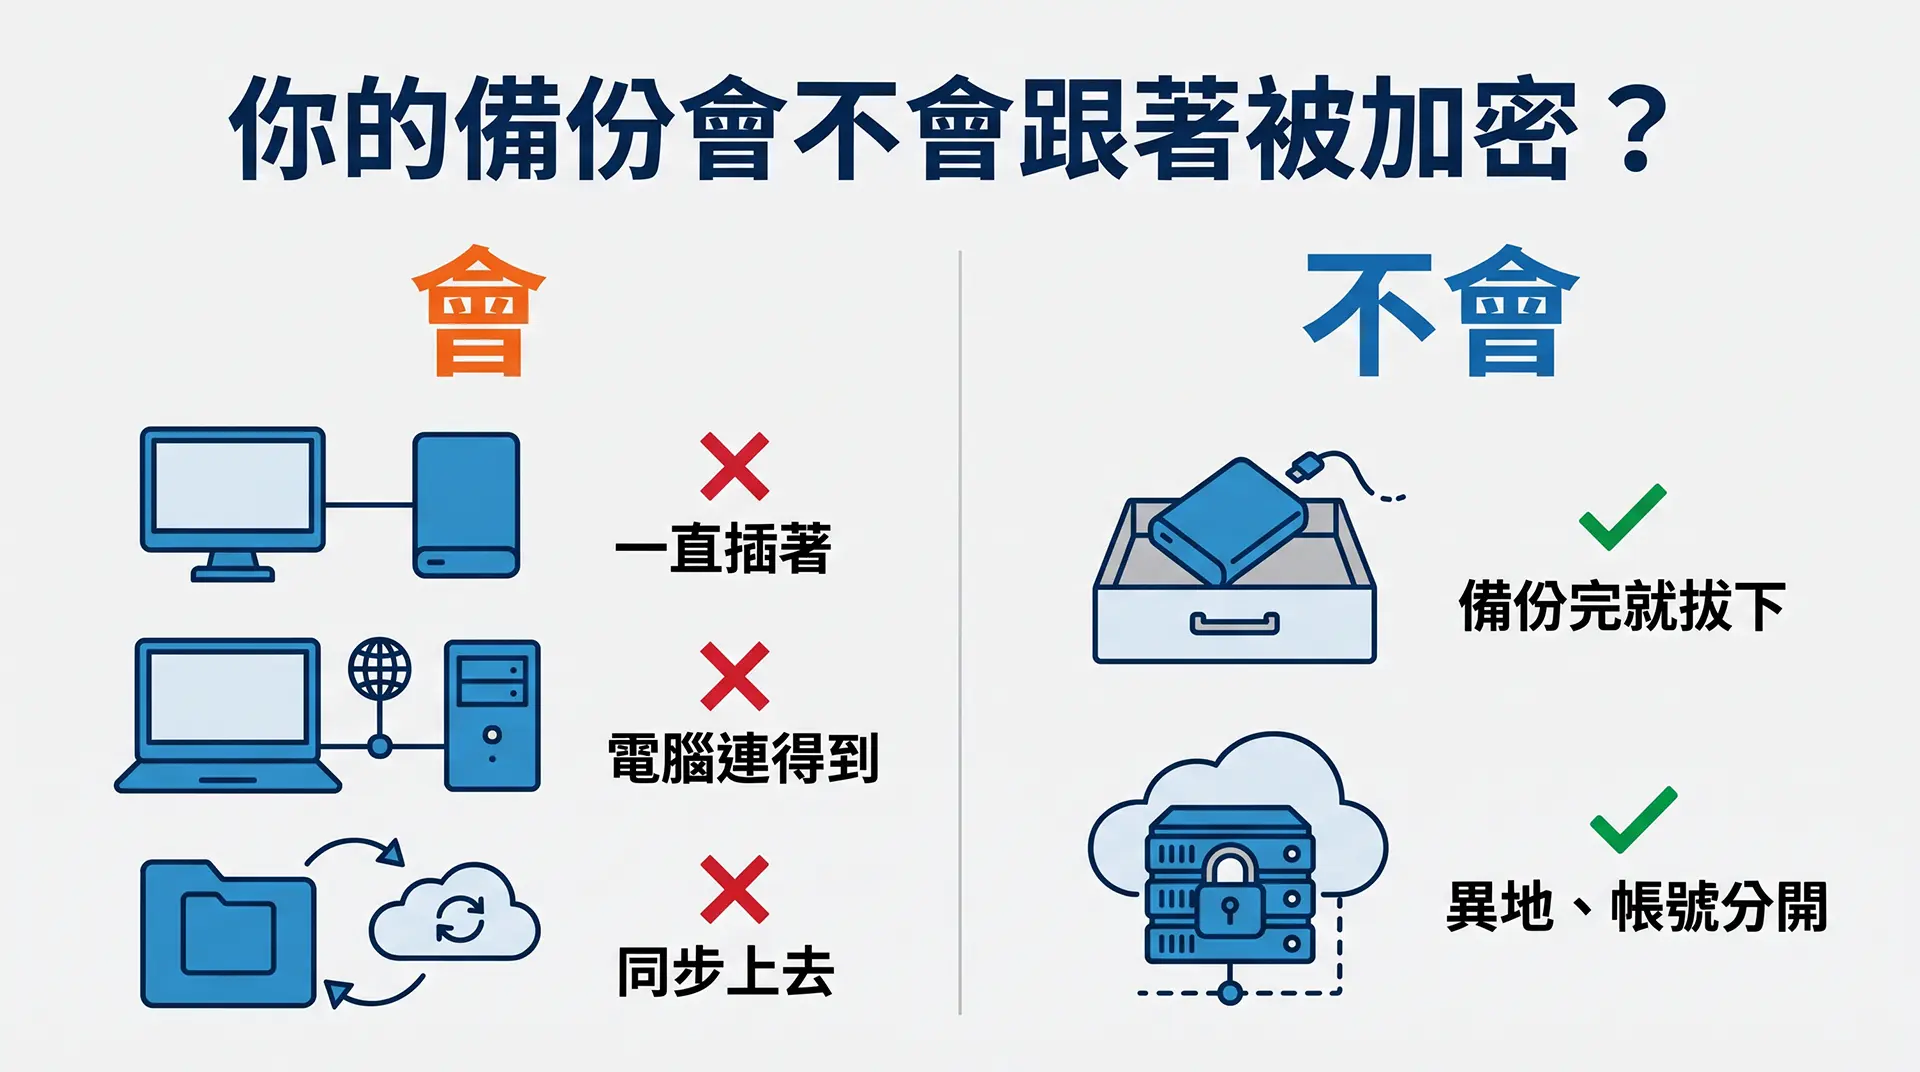
這是最常見、也最可惜的情況。備份放在同一台 NAS、外接硬碟一直插著、用同步型的雲端資料夾當備份,這些都會跟著被加密,因為對勒索病毒來說,它們跟電腦裡的檔案沒有差別。
還有一個可以試的地方:多數雲端硬碟有檔案版本紀錄或整個資料夾還原的功能,可以回到被加密之前的版本,但保留天數有限,要盡快處理。
情況三:完全沒有備份
可以到 No More Ransom 這個由歐洲刑警組織和資安業者合作的網站,上傳勒索訊息或被加密的檔案,查查看有沒有現成的解密工具。不過它只對部分已被破解的勒索病毒有效,多數新型的沒有解法。查不到的話,只能接受這批資料救不回來。
為什麼不建議付贖金
因為付了也不保證拿得回來。資安署和 TWCERT/CC 的立場都是不要付,原因很實際:
- 對方給的解密程式可能有問題,解到一半壞掉,或只解得開一部分
- 雙重勒索的情況下,資料早就被偷走了,付錢也沒辦法確保對方真的刪除
- 付過一次的公司,會被當成「會付錢的目標」,之後再被打的機會更高
- 贖金會成為對方下一次攻擊的資金
與其把錢花在贖金,不如花在重建系統和找出入侵的原因,不然同一個洞會再被打一次。
主機端看到的:勒索病毒怎麼牽連到網站和信箱
勒索病毒通常是從一台辦公室電腦開始,但從主機端來看,事情很少停在那台電腦。常見的連鎖反應有三種。
存在瀏覽器裡的密碼被拿去登入網站
很多人把主機控制台、WordPress 後台、FTP 的密碼都存在瀏覽器裡。電腦中毒時,這些密碼常常一起被偷走。結果是公司電腦這邊剛處理完,幾天後網站被改掉首頁、被塞進惡意程式。所以前面第 4 步改密碼,網站相關的帳號一定要包含在內。網站真的被入侵的話,處理步驟在〈網站被駭怎麼辦〉。
公司信箱被拿來寄信給客戶
信箱密碼被偷之後,攻擊者會用你的信箱寄釣魚信給你的客戶和廠商,因為從真實的公司信箱寄出,對方最容易上當。從主機端看到的徵兆是寄信量突然暴增、大量退信,接著公司的寄信伺服器被列入黑名單,連正常的信都寄不出去。退信要怎麼看,可以參考〈信件寄出去被退回怎麼辦〉。公司網域如果還沒設定 SPF、DKIM、DMARC,別人冒用網域寄信也更容易,設定方式在〈企業信箱 SPF/DKIM/DMARC 設定〉。
主機上的備份被刪
如果網站的備份只放在同一個主機帳號裡,攻擊者拿到控制台密碼之後,可以把網站和備份一起刪掉。這跟電腦旁邊那顆一直插著的外接硬碟是同一個道理:跟被保護的東西放在一起的備份,擋不住勒索病毒。
共用的虛擬主機有一個好處:伺服器系統由主機商管理,不太會出現「整台主機被加密」的情況。但網站程式、帳號密碼、網站檔案還是網站主自己的責任。如果用的是自己管理的 VPS,系統層的修補也要自己顧,差別在〈虛擬主機、VPS、實體主機差在哪〉有說明。
備份要怎麼放,勒索病毒才碰不到
原則只有一句:至少要有一份備份,是中毒的電腦連不到的。資安署建議的「3-2-1 原則」就是這個意思:至少三份資料、存在兩種不同的媒介、其中一份放在別的地方。資安署也提到,曾經發生過因為操作不當,連備份都被加密的案例。
| 備份方式 | 會不會跟著被加密 |
|---|---|
| 同一台電腦的另一個資料夾 | 會 |
| 一直插著的外接硬碟 | 會 |
| 電腦可以直接存取的 NAS 共用資料夾 | 很可能會 |
| 同步型的雲端資料夾 | 會同步成加密後的檔案,只能靠版本紀錄救 |
| 備份完就拔下來的外接硬碟 | 不會(只要中毒時沒插著) |
| 有版本保留、帳號另外管理的異地備份 | 不會 |
網站的部分也一樣:主機商的自動備份很好,但它跟網站在同一個地方。另外定期下載一份到自己的地方,或用外掛把備份送到雲端儲存空間,才是攻擊者刪不到的那一份。
最後一件常被忽略的事:備份要實際還原過一次,才算數。很多公司出事那天才發現備份檔是壞的,或是根本沒在跑。
平常先做好的 4 件事
資安署對勒索軟體的預防重點,對中小企業來說就是這幾件:
- 備份照 3-2-1 原則放:前面那張表裡「不會」的那兩種,至少要有一種
- 系統和軟體保持更新:作業系統、防毒軟體、NAS 的韌體、網站的外掛,漏洞就是入口
- 密碼不重複、開兩步驟驗證:資安署建議密碼至少 15 碼,不同平台不要用同一組
- 小心來路不明的信和附件:現在的釣魚信是 AI 寫的,看起來跟真的一樣,有附件或要你登入的信,先打電話跟對方確認
另外再加一項主機端常看到的:NAS 的管理頁面、遠端桌面這類服務,不要直接開在網路上讓任何人連。要從外面連,就透過 VPN。
常見問題
重灌電腦就沒事了嗎?
不一定。重灌能清掉那台電腦上的病毒,但被偷走的密碼、已經外洩的資料、同一個網路裡其他被感染的設備,都不會因為重灌而解決。重灌前要先找出入侵的原因。
雲端硬碟會被加密嗎?
電腦上的同步資料夾會,因為被加密的檔案會被當成「修改過的檔案」同步上去。好處是多數雲端硬碟保留了版本紀錄,可以還原到之前的版本,但要在保留期限內處理。
放在虛擬主機上的網站會被勒索嗎?
整台主機被加密的情況很少,比較常見的是網站被入侵、資料庫被偷走,然後被拿來勒索或轉賣。防護重點是外掛更新、後台開兩步驟驗證,以及在主機之外另存一份備份。
結語:決定救不救得回來的,是出事前的準備
勒索病毒最殘酷的地方在於,出事那一刻能做的事很少。斷網、留證據、改密碼、報案,這些能讓損失不再擴大,但檔案能不能拿回來,在中毒之前就已經決定了:有沒有一份病毒碰不到的備份。
如果今天還沒出事,最值得做的就是檢查你的備份放在哪裡,對照上面那張表。網站的部分,如果不確定主機上的備份有沒有在跑、要怎麼另存一份到別的地方,歡迎聯絡我們,我們可以從主機端協助確認。