網站技術教學專區
網域、主機、網站設計與 SEO 架構解析
API 金鑰外洩怎麼辦?網站設定檔被讀到的 5 個原因與檢查方法
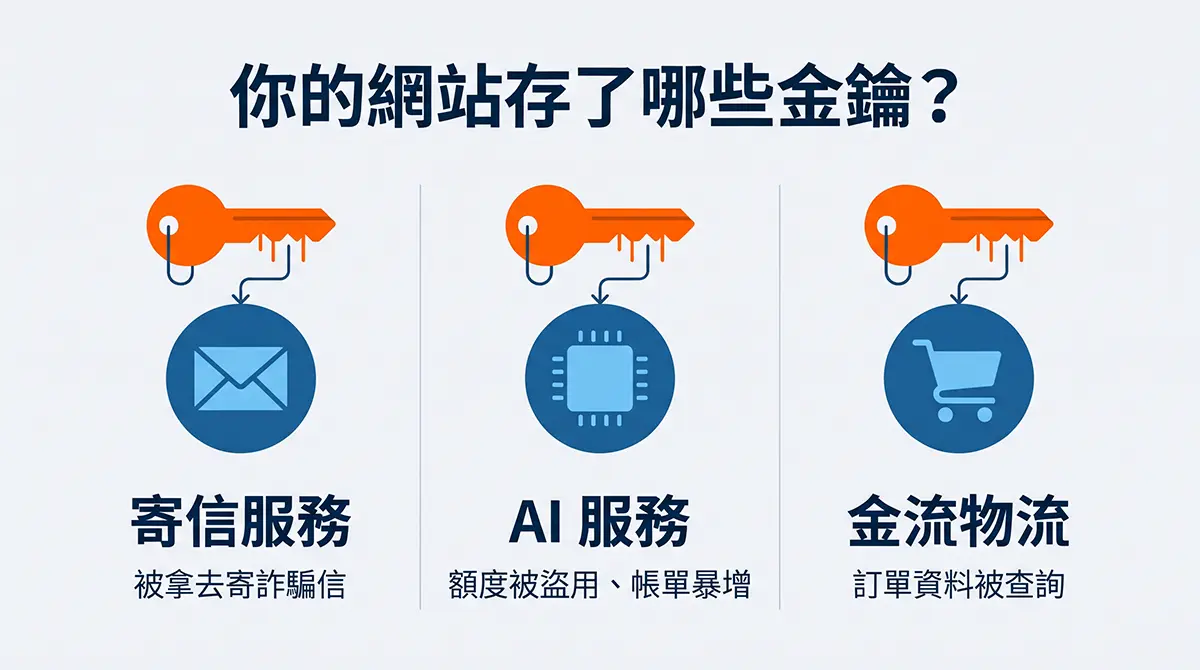
網站寄出去的訂單通知信、串接的金流和物流、Google 地圖、AI 客服,背後都靠一組「API 金鑰」在運作。這組金鑰就像一把備用鑰匙,誰拿到,誰就能用你的名義使用這些服務,甚至讀到經過這些服務的客戶資料。
2026 年秋天,國內就有電商系統業者懷疑寄信服務的金鑰被他人取得,導致訂單通知信的內容外流,消費者收到寫著真實姓名、商品和金額的詐騙信。也有雲端部署平台被入侵,存放在平台上的客戶環境變數被讀走,平台要求所有使用者更換全部的密碼與金鑰。
先講結論:金鑰外洩,第一件事是作廢舊的、換新的,不是先查原因。這篇整理網站上的金鑰最常從哪裡漏出去、怎麼自己檢查,以及懷疑外洩時的處理順序。
你的網站可能存了哪些金鑰
只要網站有串接外部服務,就幾乎一定有金鑰。很多網站主不知道自己存了這些東西,因為它們是當初架站的人或外掛設定時填進去的。
| 常見的串接 | 金鑰被拿走會怎樣 |
|---|---|
| 寄信服務(SMTP 外掛、Mailgun、SendGrid 等) | 被拿來大量寄詐騙信,或讀取寄過的信件內容 |
| 金流、物流、電子發票 | 依服務權限不同,可能被查詢訂單或交易資料 |
| AI 服務(客服機器人、AI 寫作外掛) | 被盜用額度,帳單暴增 |
| Google 地圖、reCAPTCHA 等 | 額度被盜用,或驗證機制被繞過 |
| 雲端儲存、資料庫連線 | 網站資料、會員資料被直接讀取 |
寄信服務那一列特別要注意。訂單通知信裡有客戶的姓名、電話、地址、買了什麼,所以寄信服務的金鑰外洩,等於一份即時更新的客戶名單外洩,詐騙集團寄出來的信會「準確」到讓人難以分辨。
金鑰最常從哪裡漏出去?5 個原因
大部分的金鑰外洩不是被駭客「破解」,而是放在一個別人看得到的地方。常見的有這五種。
一、直接寫在網頁的前端程式碼裡
有些串接為了省事,把金鑰直接寫在網頁的 JavaScript 裡。網頁原始碼是任何人都看得到的,在瀏覽器按右鍵檢視原始碼就能找到。地圖這類本來就設計成放在前端的金鑰,要另外設定使用限制;但 AI 服務、寄信服務這種有付費額度或能讀資料的金鑰,絕對不能出現在前端。
二、設定檔放在網站的公開目錄裡
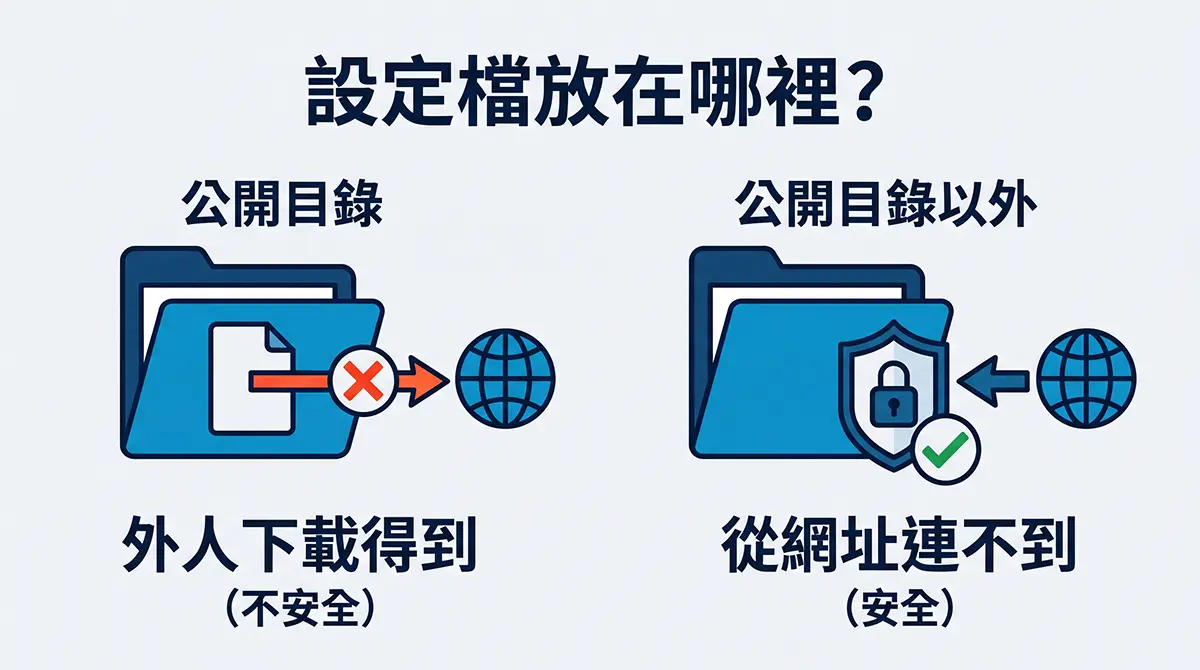
這是主機端最常看到的一種,後面有專門一節說明。簡單說,有些網站程式會把金鑰集中寫在一個叫 .env 的設定檔裡。這個檔案應該放在外人連不到的地方,但上傳網站時如果整包丟進公開目錄,它就可能被任何人直接下載。
三、程式碼上傳到 GitHub
工程師把網站程式碼放上 GitHub,連同設定檔裡的金鑰一起傳了上去。公開的倉庫等於把金鑰貼在網路上;就算之後刪掉,舊的版本紀錄裡還是查得到。
這不是理論上的風險。微軟 2026 年 11 月公開的研究指出,攻擊者利用 AI 代理工具大量搜尋 GitHub 上外洩的憑證與 AI 服務金鑰,在其中一個案例裡,AI 代理從搜尋 GitHub 到取走雲端資料只花了五分鐘。微軟的研究人員也提醒:公開過的金鑰要當成已經外洩,從 GitHub 刪掉程式碼不代表金鑰失效。
四、存在第三方平台或外包廠商那裡
金鑰不只存在你的網站上,也存在你用的部署平台、開店系統、外包工程師的電腦裡。對方出事,你的金鑰也跟著外洩。前面提到的雲端部署平台事件,平台公布的根本原因是自己內部的管理憑證長期有效、以明文保存,而且可以從公網使用;客戶的金鑰是被連帶讀走的。
五、管理者的電腦或帳號被入侵
金鑰存在記事本、存在瀏覽器、貼在 LINE 群組裡傳給外包。這些地方只要有一個被入侵,金鑰就跟著出去。勒索病毒、竊密程式常常會順便搜刮這類資料。
主機端看到的:設定檔被直接下載是怎麼發生的
這一節是從主機端才看得到的狀況:每天都有掃描程式來試著下載網站的設定檔,大部分網站都擋得住,擋不住的通常是部署時放錯位置。
用 cPanel 的虛擬主機,帳號底下的 public_html 是網站的公開目錄,放在這裡的檔案原則上都能從網址打開;public_html 以外的地方,外人從網址連不到。問題常發生在這幾種情況:
- 用框架寫的網站整包上傳:這類專案的資料夾結構,本來只有其中一個子資料夾要對外,設定檔放在上一層。整包丟進
public_html,設定檔就跟著變成公開的 - 搬家或交接時留下的壓縮檔:整站的壓縮檔、匯出的資料庫放在公開目錄裡,裡面有所有的設定和金鑰
- 測試站忘了關:測試站通常是照著開發環境整包複製上去的,設定檔的位置和保護都沒調整
另外一個容易忽略的細節:cPanel 的檔案管理員預設不顯示以點開頭的隱藏檔。所以你打開 public_html 看起來很乾淨,設定檔可能就躺在那裡。要在檔案管理員右上角的設定裡,勾選顯示隱藏檔案,才看得到。cPanel 的基本操作可以參考〈cPanel 新手教學〉。
如果你看過主機的存取紀錄,會發現有大量請求在試探這類設定檔的網址。這些就是自動掃描程式,判讀方法在〈網站被攻擊了嗎?從存取紀錄分辨正常訪客、爬蟲與攻擊掃描〉。看到這些請求本身不代表出事,重點是它們拿到的回應是不是 404 或 403。
自己檢查:5 分鐘就能做完的 4 件事
下面這幾項不需要工程背景,網站主自己就能先看一遍。
1. 檢視網頁原始碼,搜尋 key
打開網站首頁和結帳頁,按右鍵選「檢視網頁原始碼」,用 Ctrl+F 搜尋 key、secret、token。看到一長串英數字的值,記下來問架站的人那是什麼服務的、是不是本來就該放在前端。
2. 試開設定檔的網址
在瀏覽器網址列,網域後面直接加上設定檔的檔名試開,例如 example.com/ 後面接 .env(換成你自己的網域)。看到 403、404 或找不到頁面才是正常的。如果瀏覽器下載了一個檔案、或畫面上出現一行行的設定值,就是已經外洩,直接跳到下一節處理。
3. 翻一遍公開目錄
用 cPanel 檔案管理員開啟顯示隱藏檔案,看 public_html 裡有沒有設定檔、.zip、.sql、名稱有 backup 的檔案。不需要的下載回來後刪除。備份應該放在公開目錄以外,做法在〈網站備份怎麼做〉。
4. 問清楚程式碼放在哪裡
如果網站是外包或工程師寫的,問一句:程式碼有沒有放在 GitHub?倉庫是公開還是私人?設定檔有沒有一起上傳?這三個問題的答案,決定了你的金鑰有沒有可能已經在網路上。
懷疑金鑰外洩,照這個順序處理
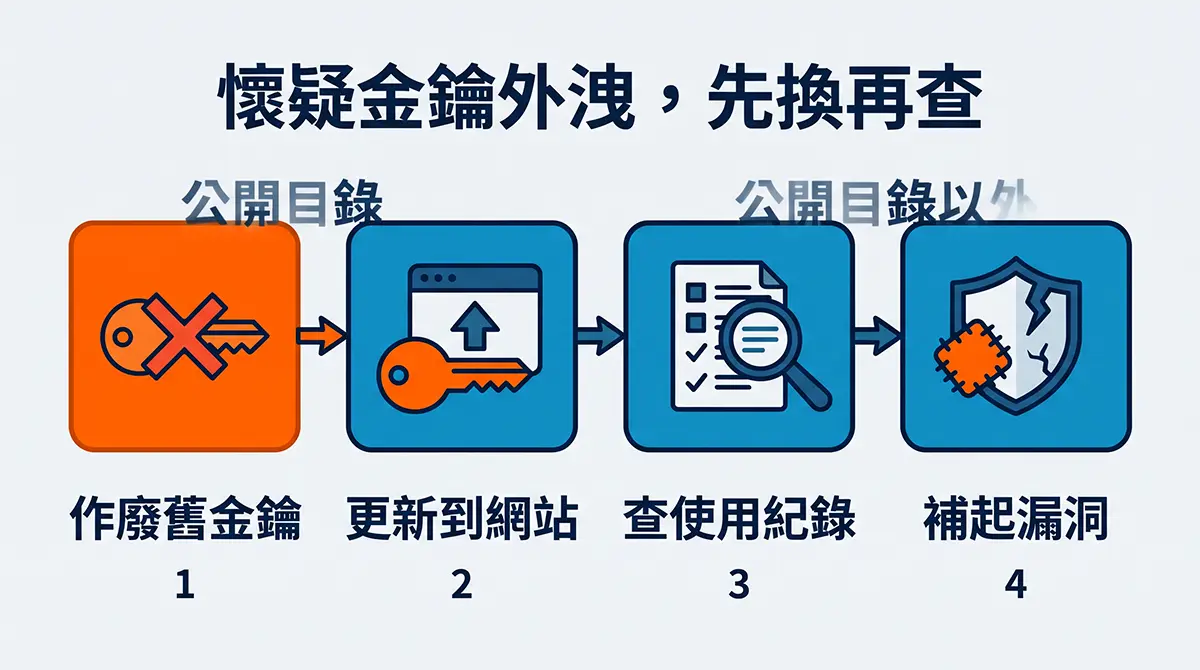
順序很重要:先換金鑰,再查原因。查原因可能要好幾天,金鑰每多有效一天,就多一天被使用的機會。
- 到服務商後台作廢舊金鑰、產生新的:注意是「作廢」,不是「多建一把」。舊的那把沒有撤銷,就還能用
- 把新金鑰更新到網站上:更新完馬上測試網站功能,例如下一張測試訂單、寄一封測試信,確認串接正常
- 查服務商後台的使用紀錄:看最近有沒有不是你們發出的請求、異常的寄信量、暴增的用量或帳單
- 找出漏出去的地方並補起來:對照前面五個原因,不補的話,新金鑰會從同一個洞再漏一次
- 評估客戶資料有沒有受影響:如果金鑰能讀到客戶資料,例如寄信服務的信件內容,要評估是否需要通知客戶與通報主管機關
如果是第三方平台通知你它們出事,處理方式也一樣:平台說可能受影響的金鑰,全部照上面的順序換一輪,就算之前已經換過也要再換。
平常怎麼放,金鑰比較不會漏
原則有三個:放在外人連不到的地方、權限給到剛好、能限制就限制。
- 設定檔放在公開目錄以外:上傳網站前確認哪個資料夾才是要對外的,只把那一個放進
public_html。不確定的話,先看〈寫好的網站怎麼上線〉,或問主機商 - 一個用途一把金鑰:不要整個網站共用一把萬用金鑰。很多服務可以建立只限寄信、只限某個網域、或只能讀不能寫的金鑰,出事時影響範圍小,也容易換
- 設定使用限制:地圖這類放在前端的金鑰,在服務商後台限制只能從你的網域使用;AI 服務設定每月用量上限,被盜用也不會無限燒錢
- 不要用聊天軟體或信件傳金鑰:交接給外包時,用服務商的成員權限功能讓對方自己產生金鑰,合作結束就移除
- GitHub 上的設定檔不要上傳:請工程師把設定檔列入忽略清單,倉庫裡只放不含真實金鑰的範本
寄信服務的金鑰還有一個相關設定:公司網域的 SPF、DKIM、DMARC。這些設定好,別人就算拿不到你的金鑰,也比較難冒用你的網域寄信,設定方式在〈企業信箱 SPF/DKIM/DMARC 設定〉。
常見問題
金鑰存在 WordPress 外掛設定裡,比較安全嗎?
比寫在前端安全,因為是存在資料庫裡,外人從網址看不到。但只要網站被入侵、資料庫被倒出來,這些金鑰就一起外洩了。所以外掛要保持更新,網站被入侵後也要記得把外掛裡的金鑰全部換掉,處理流程可以參考〈網站被駭怎麼辦〉。
換金鑰會不會讓網站壞掉?
新金鑰更新到網站之前,那個串接功能會暫時失效,例如寄不出信、地圖不顯示。所以要先確認新金鑰要填在哪裡,產生之後立刻更新、立刻測試,中斷時間通常只有幾分鐘。
私人的 GitHub 倉庫也會外洩嗎?
比公開的安全很多,但不是零風險。能存取倉庫的帳號一旦被盜,或倉庫某天被誤設成公開,金鑰就跟著曝光。最好的做法還是一開始就不要把真實金鑰放進倉庫。
結語:把金鑰當成密碼來管
大部分人不會把網站後台的密碼貼在網頁上,卻常常不知道自己的金鑰放在一個公開的地方。金鑰的權限有時比後台密碼還大,而且外洩了不會有人通知你,直到帳單暴增,或客戶收到詐騙信才發現。
今天可以先做兩件事:試開一次設定檔的網址,確認看到的是 403 或 404;再打開檔案管理員的隱藏檔案,看看公開目錄裡有沒有不該在那裡的東西。如果不確定網站的檔案該怎麼放、哪些是安全的,歡迎聯絡我們,我們可以從主機端協助確認目錄結構。